AI 可以生成看似真实的工厂车间、吸引人的产品场景,或者一群正在审阅图纸的工程师。对于 B2B 网站,发布前最重要的决定是:买家会把这张图理解成什么?
一张图可以解释流程。放在“我们的工厂”下面的照片,可能暗示企业拥有画面中的设施。产品渲染图可以帮助买家理解一个概念,也可能让人以为实际产品具备画面中展示的功能。
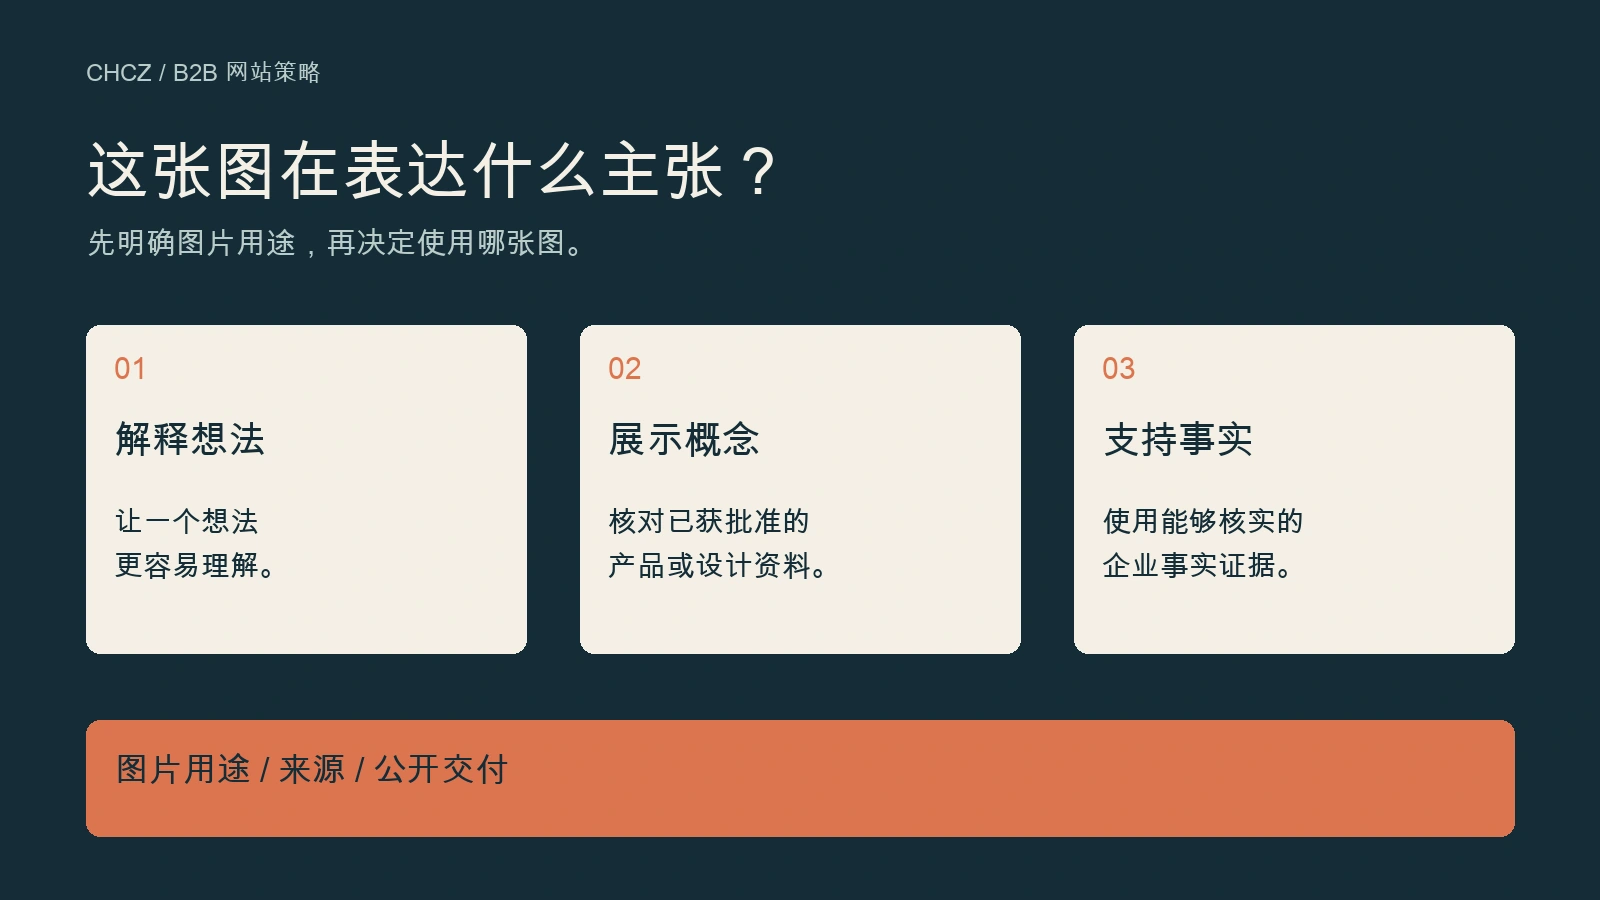
在 B2B 网站使用 AI 图片之前,先确定它是在解释一个想法,还是在支持一项事实主张。 然后检查图片的准确性、来源、使用许可、可见说明,以及页面最终交付的文件。内容凭证和水印检测可以补充这份记录,但不能代替编辑判断。
先明确图片要完成的任务
在选图或生成图片之前,先写一句话:“这张图帮助买家理解或验证的是______。”
这个答案决定图片需要哪些证据支持。
| 图片用途 | 买家需要什么 | 建议的发布处理 |
|---|---|---|
| 概念插画或流程图 | 清楚易懂的解释 | 可以考虑 AI 辅助;核对标签、步骤顺序和技术细节。 |
| 产品应用或拟议方案 | 有助于理解某种可能用途的画面 | 区分概念场景与实际安装,核对图中呈现的能力。 |
| 产品渲染图 | 对目标产品的准确展示 | 以经过批准的产品资料为依据,并说明它属于渲染图还是概念图。 |
| 工厂、设备或团队介绍 | 企业实际拥有相关资源的证据 | 优先使用能够核实的真实照片。 |
| 客户交付、认证或检测结果 | 支持某项具体商业事实的证据 | 使用真实且获准公开的记录,并确保它与所述事实有可追溯的对应关系。 |
这些是编辑决策规则。使用许可、保密要求、平台要求和适用的披露规则,仍然需要分别核对。
例如,一张标注为“仓储流程示例”的插画,是在解释一种安排。如果把同样的生成场景当作企业仓库的实拍照片展示,就引入了一项需要证据支持的事实主张。即使图片文件没有变化,说明文字改变了,发布决策也会随之改变。
分清 SynthID、内容凭证与可见说明
SynthID 是嵌入内容中的数字水印。Google 说明,其图像水印被设计为能够承受裁剪、滤镜和有损压缩等常见处理。它与作者、定位等普通文件元数据属于不同机制。参见 Google 对 SynthID 的解释。
C2PA 内容凭证(Content Credentials)通过经过签名、与资产绑定的信息记录来源,可以描述创建和编辑历史。凭证能够帮助验证者检查记录及其与文件的关联,但不能独立证明画面中的场景在事实层面真实存在。参见 C2PA 官方说明。
读者可见的图片说明承担另一项任务:告诉读者应该怎样理解图片。“AI 生成的流程插画”“产品概念渲染图”和“设备安装现场照片”,会形成不同的预期。
需要时,应把这些层面的信息结合起来使用。有效的来源记录不能证明某家企业拥有图片中的设备;准确的说明文字,也不能证明图片文件仍然保留着来源凭证。
把来源信息当作信息,而不是排名开关
Google 的图片元数据文档说明,符合条件的 C2PA 信息可能显示在“关于 this image”中,介绍图片如何创建或编辑。这描述的是来源信息展示功能,并不能据此认定 AI 来源标识会导致排名惩罚。参见 Google 图片元数据文档。
日常图片 SEO 应围绕图片和所在页面展开:让图片可以被发现、与正文相关、在读者使用的尺寸下清楚可辨,并得到准确描述。
Google 的图片 SEO 指南涵盖标准图片元素、页面上下文、替代文本和响应式交付。这些都是编辑与开发人员可以核验的具体实现工作。
替代文本应描述图片在当前上下文中补充了什么信息。“从需求审核到网站上线验收的六个步骤”,比一串重复的服务关键词更有用。如果读者需要了解制作方式,可以提供适当的可见说明,不必把每个 alt 属性都写成图片生成工具清单。
保留原件,并检查实际交付的版本
网站图片可能经过编辑器导出、WordPress 尺寸生成、图片优化服务和交付层。实际流程取决于站点配置。只检查原始文件,无法证明每位访客收到的文件是什么状态。
先选择一张已经获准公开使用的图片:
- 保留原始文件,并记录来源和使用许可依据。
- 单独保存发布副本,记录相关编辑与审核。
- 读取公开媒体原图,以及页面实际选择的图片 URL。
- 检查各个相关文件的尺寸、画质和需要保留的来源信息。
- 在真实窄屏视口下检查页面,包括重要细节是否仍然可用。
每次来源检查都应记录文件版本、工具、日期和结果。如果某个派生尺寸没有检查,就标记为未验证,不要把原图的一次成功结果复制给所有缩略图。
本站两张已有封面显示了什么
2026 年 10 月 30 日,对本站两张已有生成式编辑封面进行了文件级检查:一张用于改版前网站审计指南,另一张用于 AI 内容治理指南。
检查逐项对应了保存的原始 PNG、本地 WebP 发布副本、当前公开媒体原图,以及记录中列出的派生尺寸。检查还记录了 SHA-256 哈希,用来区分文件完全相同与画面看起来相似。
| 环节 | 两张封面的实际观察 |
|---|---|
| 保存的原始文件 | 1672 × 941 PNG,具有可读取的 C2PA 数据,其中包含生成式媒体来源声明。 |
| 本地发布副本 | 1600 × 900 WebP,读取器未找到嵌入式 C2PA 清单。 |
| 当前公开媒体原图 | 与各自对应的本地 WebP 副本逐字节相同。 |
| 移动端交付 | 在 390px 视口下,页面为每张封面选择了 768 × 432 的派生 WebP。 |
| 桌面端交付 | 在 1470px 视口下,页面为每张封面选择了 1536 × 864 的派生 WebP。 |
在这两个样本中,嵌入式凭证的差异在保存的 PNG 与本地发布副本之间就已经存在。因此,这些观察不支持把差异归因于 WordPress 或某个缓存插件。本次没有重演历史导出操作,也就无法确定某条具体转换命令是造成变化的原因。
检查还纳入了一张以确定性方式制作的 SVG 流程图,作为第三个资产。它的 WebP 发布副本同样没有可读取的 C2PA 清单。因此,编辑不能仅凭缺少凭证,就判断文件采用了哪种制作方式。
凭证验证也需要分别记录结果。两张原始 PNG 的签名和文件哈希检查成功,但在本次配置下,签发者信任检查没有通过。“凭证可以读取”“签名与资产匹配”和“签发者受信任”,是三项不同的观察。
另一个有用发现与检查工具有关:本次使用的普通图片库没有显示这两张 PNG 的元数据条目,专用 C2PA 读取器却能解析它们的凭证。因此,普通元数据界面为空,不足以认定文件没有凭证。专用读取器来自内容真实性倡议组织的开源 C2PA Python 库。
本次检查覆盖三个选定资产和 18 个公开文件。由于上传的 WebP 本来就已缺少可读取的 C2PA,这组样本无法确定 WordPress 能否保留上传文件自带的凭证。本次没有检测 SynthID。这两个问题与上面的文件观察需要分开处理。
分别审核隐私字段和来源信息
图片可能包含不必公开的定位、个人身份或内部账号信息。发布前应检查这些字段,同时单独决定需要保留哪些权利和来源信息。
Google 建议尽可能保留关键的权利和署名元数据,包括 creator、credit line 和 copyright notice。它也提醒,删除元数据在某些司法辖区可能涉及法律问题。参见 Google 关于删除图片元数据的说明。
因此,一项删除全部元数据的优化预设,实际影响可能超出发布团队的预期。应检查真实输出,而不是仅凭预设名称判断后果。
客户保密文件和内部文件应留在已获授权的工作流程中。任何外部验证网站,都是上传文件的另一接收方;使用之前,应先评估这次传输。保密要求限制对外共享时,本地检查可能更合适。
使用简短而具体的图片验收记录
团队可以在现有发布清单旁,先建立一份小型记录。
来源检查字段应分别填写:
| 检查项 | 有用的结果状态 |
|---|---|
| 凭证存在情况 | 可读取、未找到、工具不支持,或者未检查。 |
| 签名与资产绑定 | 验证结果及相关错误代码。 |
| 签发者信任 | 在明确的信任配置下通过、未通过,或者未检查。 |
| SynthID | 具名检测器的实际返回结果,或者未检测。 |
然后记录发布上下文:
- 资产 ID、原始文件引用和发布副本引用;
- 预期用途:解释、概念展示,或者事实证据;
- 拍摄、生成与编辑来源;
- 使用许可和保密要求的依据;
- 事实审核人及批准记录;
- 图片说明、替代文本和适用的披露要求;
- 公开图片 URL,以及移动端和桌面端实际选择的版本;
- 验收结果、复核日期和未完成的检查。
验收条件应当具体。例如:“页面说明这是一张产品概念图,图中结构与批准的参考资料一致,而且没有把它用作已完成客户安装项目的证据。”这比一个“图片已检查”的勾选框更容易执行。
团队需要常设负责人和发布规则时,可以把这份记录接入网站治理框架。通用 AI 内容治理指南负责整体证据与审核流程,这份图片记录则处理文件本身、用途和公开交付。
帮助买家理解图片能够支持什么
AI 图片可以帮助团队解释、说明和探索想法。发布工作的任务,是让画面表达的主张与企业能够提供的证据保持一致。
先从一个重要页面开始。明确每张图要解释或证明什么,检查来源和说明,再核对访客实际收到的文件。如果图片支持一项企业事实主张,就依据相应记录验证它;如果图片是在解释概念,就把用途说明白,并确保它在读者的屏幕尺寸下仍然有用。
网站改版时,可以结合网站改版清单使用图片验收记录,在上线前分配审核和核验职责。B2B 网站策略主题页把这些检查与页面用途、买家信任等更广泛的决策连接起来。